
Искусственный интеллект перевернул этот мир с ног на голову и прочно закрепился в мире веба. Чат-боты, помощь в разработке и вайбкодинг, поиск уязвимостей и генерация контента, примеры можно продолжать долго. С повсеместным распространением AI перестал быть исключительно инструментом развития, но и стал мощным оружием в руках злоумышленников. Хотя по правде говоря, даже без злого умысла в неопытных руках спокойно можно натворить дел и создать бомбу замедленного действия. Именно поэтому не стоит недооценивать риски и угрозы от новой технологии и задуматься о цифровой безопасности. В рамках одной статьи невозможно описать весь спектр возможных атак и способы как защититься, эта статья своего рода введение. Со временем на сайте будут появляться более детальные обзоры на эту тему.

Для начала хотелось бы мысленно разделить риски от ИИ на внешние и внутренние: будем ли мы использовать искуственный интеллект для своего сайта или же злоумышленники будут воплощать свои идеи с помощью современных технологий. Итак, рассмотрим как AI может использоваться в плохих целях против владельцев сайтов либо их посетителей.
Внешние угрозы: как злоумышленники используют ИИ против сайтов
Автоматизация поиска уязвимых сайтов
Автоматический поиск слабых мест существовал задолго до появления нейросетей. Боты проверяют сайты на известные уязвимости, ищут доступные служебные файлы и устаревшие компоненты. ИИ помогает анализировать собранные сведения, разбирать код и подготавливать инструменты для дальнейших проверок. Для обычного сайта на Joomla, WordPress или другой CMS это ещё один повод своевременно устанавливать обновления. Для примера можно вспомнить недавние массовые взломы сайтов на джумле, использующие уязвимый редактор JCE.
Первопричина оказалась достаточно прозаична: фронтир модели значительно поумнели, появились мощные модели Fable от Claude и Sol от Codex, которые смогли найти критические уязвимости в уже известном и стабильном коде программного обеспечения по всему миру. Интересный факт: некоторые уязвимости присутствовали десятилетиями и не были известны человечеству! И конечно этим воспользовались хакеры: несмотря на то, что компании оперативно выпускали патчи и фиксы безопасности, многие вебсайты оказались под атаками из-за несвоевременного обновления системы. Поэтому в очередной раз вынужден повторять, но очень важно поддерживать актуальность версий фрейворка и всех расширений, установленных на сайте.
Фишинговые атаки с помощью искусственного интеллекта
С развитием искусственного интеллекта социальная инженерия становится доступнее: подготовка убедительного обращения требует меньше времени и усилий. Злоумышленники могут использовать открытые сведения о владельце сайта или компании, чтобы подобрать подходящий предлог, написать сообщение и подготовить ответы на возможные возражения. Вместо шаблонного письма получатель может столкнуться с перепиской, в которой собеседник учитывает его вопросы и ссылается на знакомые рабочие обстоятельства.
Как вариант, рассмотрим атаку на получение доступа к хостингу. Готовится письмо якобы от техподдержки с какой-то проблемой, требующей решения. Для большей правдоподобности могут быть раскопаны реальные события и факты из общедоступных источников, которые делают запрос легитимным. Это может быть даже не отдельным письмом, а имитацией переписки с конечной целью перехода на зараженную страницу для ввода данных.
Подобные сообщения могут быть направлены и против посетителей сайта: покупателю отправляют поддельное уведомление об оплате заказа, возврате денег или необходимости обновить данные аккаунта. Поэтому грамотный текст, знакомый логотип и упоминание названия магазина не стоит считать доказательством подлинности письма. Проверяйте уведомления через самостоятельно открытый сайт или приложение, обращайте внимание на адрес страницы перед вводом данных и используйте официальные контакты поддержки. Владельцу ресурса полезно заранее объяснить клиентам порядок оплаты и восстановления доступа, чтобы неожиданная просьба перевести деньги или сообщить код подтверждения вызывала сомнения.
Автоматизированный парсинг и кража контента
Парсинг позволяет автоматически собирать со страниц сайта тексты, изображения, цены и другие доступные сведения. Такие инструменты существовали и раньше, однако искусственный интеллект упрощает дальнейшую обработку собранного материала: переписывание статей, перевод описаний товаров и подготовку множества публикаций на их основе. Например, злоумышленник может скопировать материалы вашего блога, переработать их с помощью нейросети и разместить на собственном ресурсе. Вы тратите время и деньги на создание контента, а посторонний человек использует результаты вашей работы для наполнения своих площадок.
Последствия могут затрагивать и посетителей. Скопированные описания товаров, фотографии и сведения о компании позволяют наполнить поддельный магазин, который мошенники выдают за настоящий. Кроме того, интенсивный сбор страниц создаёт дополнительную нагрузку на сервер. Для снижения таких рисков полезно отслеживать массовые обращения и ограничивать подозрительную активность ботов, сохраняя доступ обычным пользователям и нужным поисковым роботам. Кроме этого оптимизация кода по использованию ресурсов позволит избежать падения сервера от повышенного числа запросовю Полностью исключить копирование общедоступных материалов этими мерами нельзя, но затруднить массовый сбор и уменьшить нагрузку на сайт возможно.
Внутренние риски: использование ИИ в разработке и работе сайта
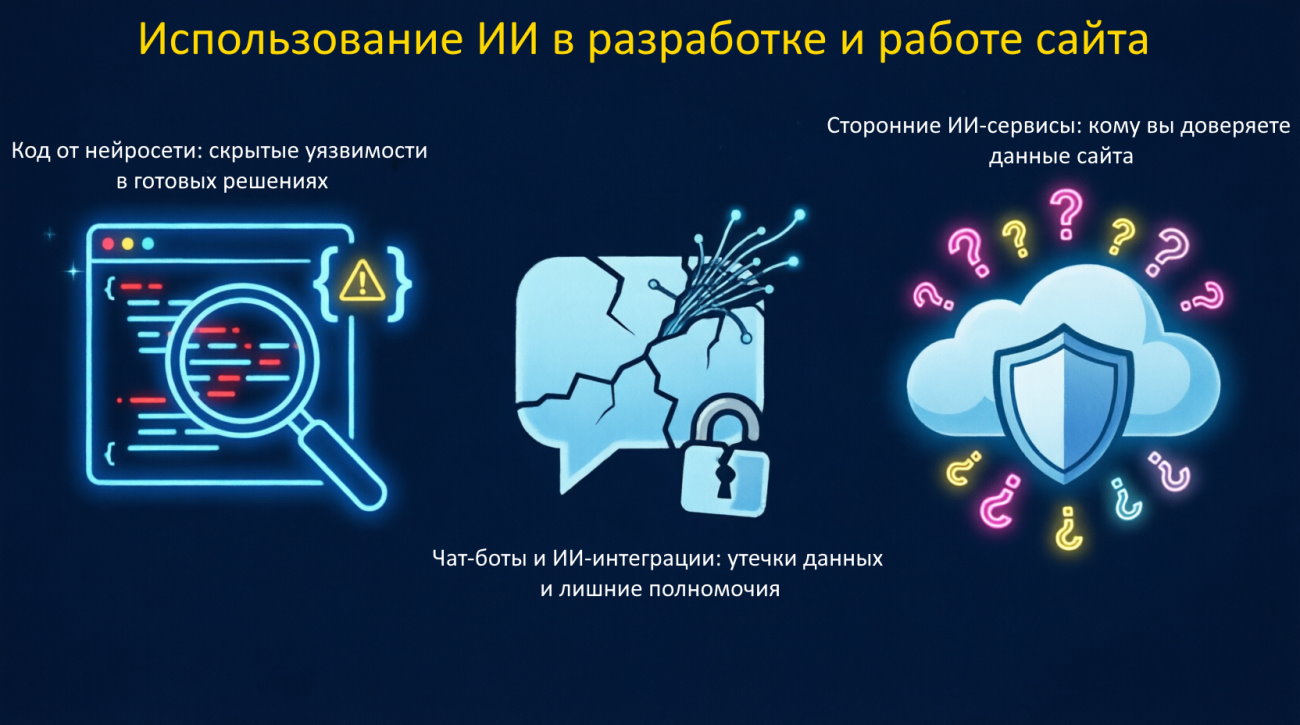
Код от нейросети: скрытые уязвимости в готовых решениях
Искусственный интеллект позволяет быстро написать обработчик формы, добавить функцию в плагин или исправить ошибку в шаблоне. Особенно привлекательно это выглядит для владельца сайта, который раньше обращался к программисту даже с небольшими задачами. Однако работающая функция ещё не означает безопасную реализацию. Например, сгенерированный обработчик может успешно принимать файлы, но не ограничивать их тип и размер и спокойно выполнить подмененный вредоносный эксплоит, а код личного кабинета - показывать документ по его номеру без проверки владельца.
Отдельного внимания заслуживает исправление ошибок с помощью нейросети. Зачастую ей отправляют несколько строк кода и просят сделать так, чтобы всё заработало. Однако по этому фрагменту ИИ не всегда может определить, зачем нужна та или иная проверка. Например, причиной отказа в отправке формы может быть защита от подделки запросов. Если убрать её по совету нейросети, форма начнёт отправляться, но сайт останется без предусмотренной защиты. Поэтому перед внесением изменений стоит разобраться, что именно предлагается отключить и какие последствия это повлечёт. Отсутствие ошибки на экране ещё не говорит о том, что проблема решена правильно.
Чат-боты и ИИ-интеграции: утечки данных и лишние полномочия
Всё чаще на сайтах можно встретить помощников, которые подбирают товары, отвечают на вопросы и помогают оформить заказ. Для выполнения этих задач чат-боту предоставляют доступ к каталогу, сведениям о покупателях и другим
системам. Именно здесь стоит внимательно проверить, что ему действительно необходимо для работы. Если помощник лишь консультирует по ассортименту, доступ к клиентской базе и возможность изменять заказы ему совершенно ни к чему. Каждое дополнительное разрешение увеличивает возможные последствия ошибки.
Кроме этого, посетитель может попытаться повлиять на поведение нейросети через специально составленное сообщение. Такая проблема называется подменой инструкций (Prompt Injection): ИИ воспринимает посторонний текст как команду и отклоняется от поставленной задачи. Причём подобные указания могут находиться и в документе, который помощник обрабатывает. Если при этом ему разрешено отправлять письма, изменять данные или выполнять другие операции, последствия могут выйти за пределы неудачного ответа в чате.
Проверять безопасность таких интеграций необходимо на всех уровнях: от обработки сообщения посетителя и передачи данных нейросети до выполнения команд и вывода ответа на сайте. Важно учитывать, какие сведения получает
помощник, к каким инструментам имеет доступ и как проверяются права пользователя при каждой операции. Ограничениями в настройках самого чат-бота здесь не обойтись - проверки нужны и в коде сайта, и в подключённых системах. Тема достаточно обширная и заслуживает отдельной статьи, в которой можно подробно разобрать устройство таких интеграций, типичные ошибки и способы защиты.
Сторонние ИИ-сервисы: кому вы доверяете данные сайта
При использовании сторонних ИИ-сервисов стоит помнить, что отправленные сведения передаются на обработку другой компании. Это касается и подключённых к сайту расширений, и обычной переписки с нейросетью через браузер.
Например, владелец пытается разобраться в ошибке и загружает конфигурационный файл либо журнал работы сайта. Вместе с нужным фрагментом туда могут попасть пароль от базы данных, ключи доступа и сведения о посетителях. Поэтому перед отправкой необходимо проверить содержимое, даже если файл на первый взгляд выглядит как набор технических сообщений.
Отдельное внимание уделите условиям самого сервиса. Выясните, сохраняются ли загруженные файлы и переписка, кто имеет к ним доступ, используются ли они для обучения моделей и предусмотрено ли удаление. Эти условия могут
зависеть от выбранного продукта, тарифа и настроек. Наличие платной подписки само по себе не означает, что сервис подходит для передачи закрытой информации. В каждой стране сейчас действует своя политика конфиденциальности (GDPR, ФЗ-152), дабы избежать проблем в будущем, надо сразу уточнить, чтобы не подпадало под ограничения.
Для большинства задач достаточно небольшого примера с вымышленными данными. Если требуется разобраться в обработке заказов, совсем не обязательно отправлять настоящие имена, телефоны и адреса покупателей. Пароли и ключи доступа следует удалять из передаваемых материалов, а для интеграций создавать отдельные ключи с минимально необходимыми правами. Также продумайте работу сайта при недоступности ИИ-сервиса: посетитель должен сохранить возможность оформить заказ или связаться с поддержкой, даже если нейросеть временно не отвечает.
С чего начать защиту сайта от угроз, связанных с ИИ
Искусственный интеллект перестал быть исключительно инструментом защиты и развития. Сегодня он стал мощным оружием в руках злоумышленников. Для первоначальной проверки своего сайта пройдите по следующему списку:
- Обновите CMS и расширения. Удалите неиспользуемые компоненты и своевременно устанавливайте исправления безопасности.
- Защитите доступ к сайту, хостингу и почте. Используйте разные пароли и двухфакторную аутентификацию. Подозрительные уведомления проверяйте через самостоятельно открытый личный кабинет.
- Будьте внимательны к получаемым сообщениям. Грамотный текст, знакомый логотип и упоминание вашего сайта не подтверждают подлинность отправителя. Просьбы передать данные, провести оплату или изменить доступ проверяйте через официальные каналы связи.
- Контролируйте активность ботов. Отслеживайте массовый сбор страниц и подозрительные запросы, сохраняя доступ обычным посетителям и нужным поисковым роботам.
- Проверяйте код, предложенный нейросетью. Испытывайте изменения на тестовой копии сайта и выясняйте назначение проверок, которые ИИ предлагает убрать.
- Ограничьте полномочия ИИ-помощников. Предоставляйте только необходимые данные и операции. Проверяйте безопасность всей интеграции, включая права пользователя на сервере и в подключённых системах.
- Изучите условия сторонних ИИ-сервисов. Выясните, как обрабатываются и хранятся сведения. Удаляйте секреты из отправляемых материалов и используйте обезличенные примеры.
- Установите ограничения на запросы и расходы. Предусмотрите возможность быстро отключить ИИ-интеграцию, сохранив основные функции сайта.
- Настройте резервное копирование и журналирование. Проверяйте возможность восстановления из копий и фиксируйте важные действия, не записывая в журналы пароли, ключи доступа и лишние персональные данные.
Ключевой принцип остаётся неизменным: безопасность - это процесс, а не состояние. В условиях, когда инструменты атаки эволюционируют ежемесячно, защита сайта должна пересматриваться с той же скоростью. Игнорирование ИИ-угроз сегодня - это гарантированный инцидент завтра.